

 HarmonyOS开发|ArkTS UI颜色API通用规则

备考华为认证HCIP数通,你可能会遇到这么一个场景:当你面对一个几十台、上百台设备的企业网络,怎么高效地管理它们?挨个登录设备敲命令?那肯定是不可能的,那相当于把网络工程师当成机器人用。实际情况是,规模一旦上来,就必须用协议和工具去做集中化管理——这就涉及 SNMP、NETCONF、RESTCONF 这些网络管理协议,以及 iMaster NCE 这类云化管理平台。
这一篇就讲清楚网络管理的整体框架、各协议的适用场景、配置思路和典型对比。当你明白了"哪种场景用哪种协议",在面对实际项目时就不会乱套。
一、网络管理到底在管什么
网络管理的目标,从根本上说就六个字:网络不出问题。但要实现这个目标,需要做五件事:- 配置管理:给设备做配置、变更、备份,是网络管理的"基本功"
- 性能管理:采集 CPU、内存、端口流量、时延等指标,看网络跑得健不健康
- 故障管理:及时发现告警、定位故障、恢复业务,是网络管理的"急救"
- 安全管理:防止未经授权的访问和控制流量,是网络管理的"门禁"
- 计费管理:统计资源使用情况(运营商场景更常见,企业里弱化)
二、管理方式的三种范式
按管理颗粒度,网络管理可以分成三种方式:
1. CLI/Web:一对一
最朴素的管理方式——管理员用 Console、Telnet、SSH 登录到设备上敲命令,或者开 Web 界面点配置。这在家庭或者微型网络里完全够用。
优点:直接、简单、所见即所得、不需要额外部署。 缺点:规模一大就崩溃。一个网管员管理 200 台设备,就算每台 5 分钟配置一次,一天 8 小时也就配 100 台,效率太低。
更麻烦的是,多厂商设备的管理命令不一样——华为、H3C、思科、Juniper 各自一套语法,网管员得学会几套。CLI 本质上是"人工运维"的工具,不是自动化的工具。
2. 基于网管协议:一对多
当规模上来,就需要协议介入。管理员通过网管软件(NMS)对多台设备做批量管理。常见协议有 SNMP、NETCONF、RESTCONF。这些协议的共同特点是:网管站(NMS)作为客户端,设备作为代理(Agent),双方按照协议规范交互。
这种方式的优点:
- 一对多,NMS 可以管理成百上千台设备
- 跨厂商,只要设备实现了标准协议,NMS 都能纳管
- 自动化基础,配置和监控都可以脚本化
更进一步的是云化管理平台,比如华为的 iMaster NCE。这种平台把网络管理从"协议交互"提升到了"业务编排"——管理员不再关心命令怎么敲,而是告诉平台"我要什么",平台自动翻译成配置下发给设备。
这是网络管理的演进方向:从 CLI 到协议、从协议到平台、从平台到智能(AI 辅助排障、流量预测)。
三、SNMP:网络管理的"老前辈"
SNMP(Simple Network Management Protocol,简单网络管理协议)从上世纪 90 年代发展到现在,几乎所有网络设备都支持它。它不是某一个版本,而是有三个版本,各有特点。
1. 架构与组件
SNMP 体系里有两个角色:
NMS(Network Management Station):网管工作站,运行在服务器上,是管理员的"眼睛和手"。所有查询、配置、告警接收都通过 NMS 发起。
Agent:运行在被管理设备上的代理进程。负责响应 NMS 的请求、上报 Trap 告警。
被管理的对象在 MIB(Management Information Base,管理信息库)里定义。MIB 本质是一个数据库,把设备上所有可管理的对象(接口、CPU、路由表条目等)按照一棵树组织起来。每个对象有唯一 OID(对象标识符),形如 1.3.6.1.2.1.2.2.1.10 这样的点分十进制数字。
举个例子,AP 的接口流量信息在 MIB 里对应的 OID 是 1.3.6.1.2.2.2.1.10,NMS 通过 Get 这个 OID 就能拿到对应的接口统计。这种"用数字寻址"的设计让 SNMP 可以标准化管理所有厂商的设备。
2. 三个版本的能力差异
SNMPv1:最老但最简单。用 UDP 161/162 端口,安全性靠 community(类似密码的字符串)做认证,但 community 是明文传输的。功能上支持 Get/GetNext/Set/Response/Trap 五种报文。
SNMPv2c:在 v1 基础上加了 GetBulk(批量查询)和 Inform(带确认的告警)两种报文。GetBulk 一次性能查询一整棵子树,效率比 v1 高很多。但安全模型还是 v1 那一套(community 明文)。
SNMPv3:安全能力大幅升级。引入用户安全模型(USM),支持认证(验证报文来源)和加密(防止报文被窃听)。这是生产环境推荐使用的版本,尤其是涉及远程管理、跨广域管理时。配置复杂度也比 v1/v2c 高不少,需要配置用户、组、视图、ACL 等多个维度。
版本选择建议:v1/v2c 只适合小网络、内部网络、监控但不修改配置的场景;v3 是大中型网络、对安全有要求的场景的标配。
3. SNMP 配置实战(v3)
一个典型的 SNMPv3 配置流程:
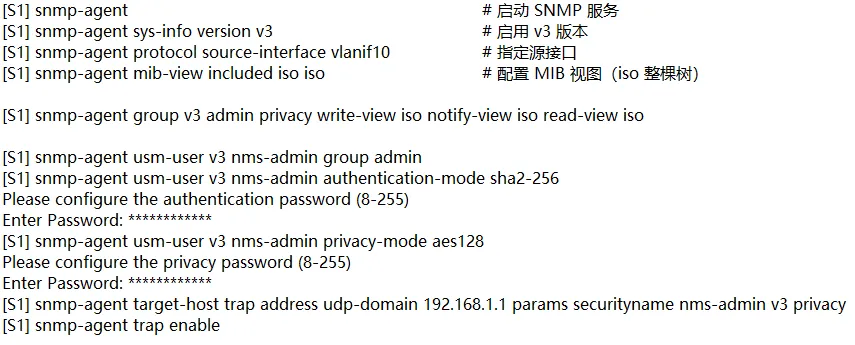
几个关键点:
- group 定义一个组,指定认证/加密方式和视图权限
- usm-user 在组下创建具体用户
- mib-view 控制用户能看到哪些 OID
- target-host 指定 Trap 告警发往哪里
四、NETCONF:面向配置的协议
SNMP 在监控方面做得很好,但配置管理是它的短板——用 Set 报文改配置,既没有事务性(改了半截失败不会回滚),又没有强校验(语法错了也能"成功"),还很难批量改。这些问题在网络规模大的时候很致命。
NETCONF(Network Configuration Protocol)就是为了解决 SNMP 的配置短板而生的。它有几个关键设计:
1. 四层架构
NETCONF 协议在概念上分四层:
- 安全传输层:承载协议。华为用 SSH(端口 22 或 830),保证传输安全
- 消息层:RPC(远程过程调用)机制,客户端发 <rpc> 元素,服务端回 <rpc-reply> 元素
- 操作层:定义了一组标准操作——get-config、edit-config、copy-config、delete-config 等
- 内容层:用 YANG 语言定义数据模型,描述"配置数据的格式"
YANG 是 NETCONF 能标准化的关键。每个厂商提供自己的 YANG 模型,NMS 按 YANG 模型构造 XML/JSON 数据,设备按 YANG 模型解析执行。这样配置就有了"语法约束",改错了会被直接拒绝。
2. 三个数据库
NETCONF 在设备上维护三个数据库:
- running:当前运行配置(重启丢失)
- startup:启动配置(重启保留)
- candidate:候选配置(编辑后用 commit 命令一次性提交到 running)
3. NETCONF 的典型场景
NETCONF 在两种场景特别好用:
自动化开局:新买的交换机插上网线,不用人工配置,DHCP Option 148 告诉它"管理平台在哪个 IP",设备自动去注册、上线。园区开局从几小时缩短到几分钟。
批量配置变更:全网 200 台交换机同时改一个 VLAN,传统 CLI 方式是 SSH 到每台设备上敲命令;NETCONF 是 NMS 一次性下发配置,事务性保证要么全成功要么全失败。
五、RESTCONF:NETCONF 的 HTTP 版
RESTCONF 是 NETCONF 的"Web 化"版本。它把 NETCONF 的 RPC 模型用 HTTP 方法表达出来——GET/POST/PUT/PATCH/DELETE 对应 NETCONF 的 get-config/edit-config 等操作。
RESTCONF 的优点:
- 数据格式支持 XML 和 JSON,更适合 Web 应用集成
- HTTP 协议被广泛支持,前端开发者上手容易
- 可以直接对接各种 API Gateway、自动化脚本
NETCONF 和 RESTCONF 的取舍:
- NETCONF:SSH 传输、XML/YANG、性能好、配置管理为主。传统运营商和大型企业园区常用。
- RESTCONF:HTTP/HTTPS、JSON/YANG、易集成、API 友好。云化运维、自研工具更常见。
六、协议选型的工程经验
实际项目里选哪种协议,没有绝对答案,但有一些经验可以参考:- 只做监控、配置极少:SNMP 足够。CPU、内存、接口流量用 SNMP 拉取就行,配置变更走人工。
- 大量配置变更、需要事务性:NETCONF/RESTCONF。配置类的操作走 NETCONF,配合 YANG 模型做严格校验。
- 多厂商设备混合管理:SNMP + 厂商私有协议。SNMP 做基础监控,复杂配置用各家私有协议。
- 云化、自动化、API 集成:RESTCONF。便于和 DevOps 工具链(Ansible、Terraform)集成。
- 安全要求极高:SNMPv3 或 NETCONF/RESTCONF over SSH/HTTPS。这两个都支持认证加密,比 SNMPv1/v2c 安全得多。
七、iMaster NCE:云化运维平台
把上面这些协议组合起来用,就形成了一个完整的运维平台。华为的 iMaster NCE 就是这种定位的产品。
它的核心能力包括:
- 多协议纳管:同时支持 SNMP、NETCONF、RESTCONF、HTTP、SSH
- 自动化业务编排:把"配置命令"封装成"业务意图"——管理员说"给销售部开 Wi-Fi",平台自动翻译成 SSID、安全策略、VLAN、AP 配置,下发到设备
- AI 智能分析:基于大数据做流量预测、异常检测、根因分析
- 全生命周期管理:覆盖规、建、维、优四个阶段
八、写在最后
如果把网络管理的学习分成几个层次:第一层是能用。懂 SNMP/NETCONF 的基本概念,能配通一个简单的查询。
第二层是能选型。根据业务场景选择合适的协议和工具。
第三层是能集成。会用 Python/Ansible 写自动化脚本批量管理设备。
第四层是能设计。根据业务规模搭建完整的网络运维体系。
第一层靠文档就能搞定,第二、三层要靠真实项目练手,第四层则需要带过网络团队的经验积累。
工程上有几个常见误区值得提一下:以为 SNMP 能做所有事情(结果配置管理搞得一团糟);以为用了云化平台就万事大吉(结果底层协议不通,平台啥也干不了);以为 NETCONF 比 SNMP 高级就一定要用(结果监控性能反而下降)。协议选型没有最好,只有最合适。